PHP2Shell: Was die kritische Lücke in PHP für deine Website bedeutet
Zwei kritische Lücken in PHP erlauben Angriffe auf Webserver ohne Anmeldung. Welche Versionen sie schließen, wie unser Hosting-Partner Mittwald reagiert hat und warum unsere neueren Websites nicht betroffen waren.
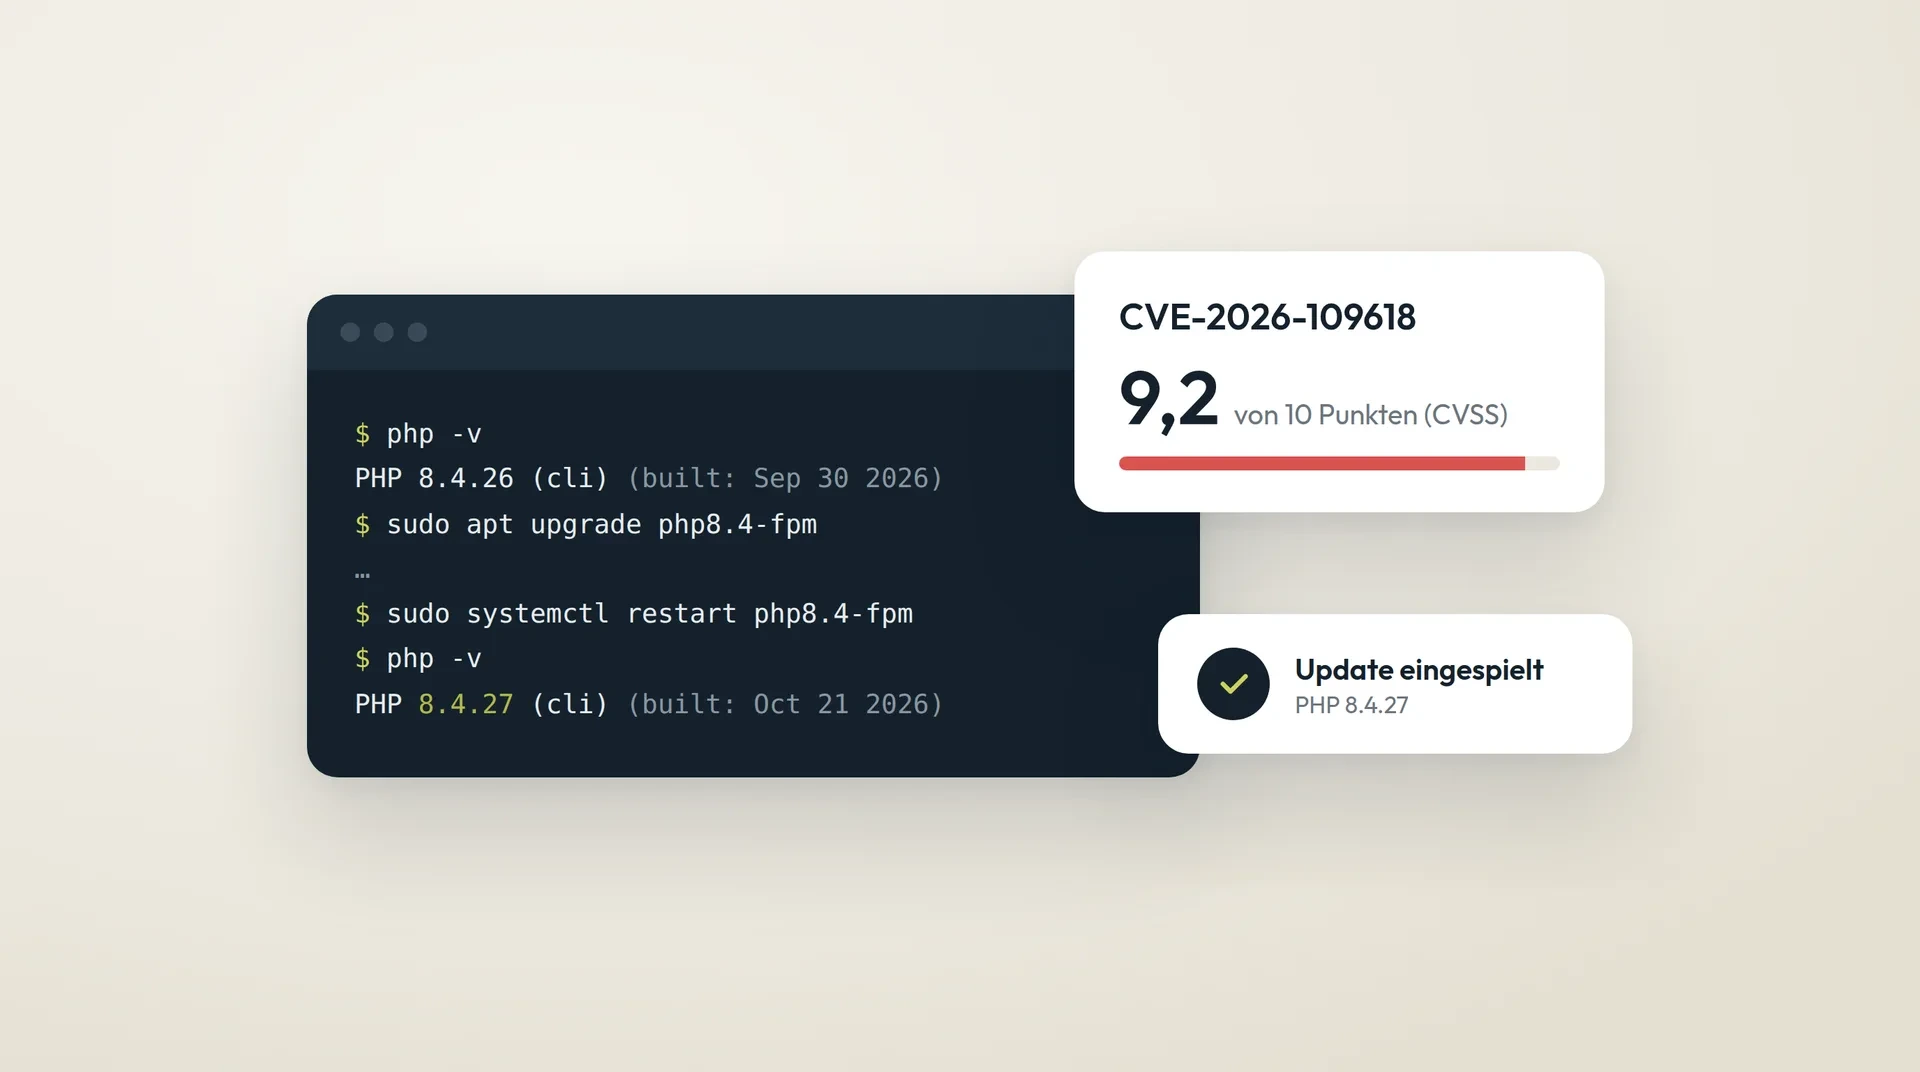
Am 21. Oktober 2026 hat das PHP-Team Updates für zwei kritische Sicherheitslücken veröffentlicht. Über die Lücken, die unter dem Namen PHP2Shell bekannt geworden sind, können Angreifer ohne Anmeldung eigenen Code auf Webservern ausführen. Betroffen ist praktisch jede Website, die mit PHP läuft, also auch WordPress, TYPO3, Drupal, Joomla und viele Onlineshops wie Shopware.
Hier steht, was über die Lücken bekannt ist, wie unser Hosting-Partner Mittwald reagiert hat und was du jetzt prüfen solltest.
Was ist PHP2Shell?
Hinter PHP2Shell stecken zwei Schwachstellen mit den Kennungen CVE-2026-109618 und CVE-2026-109619. Beide sind mit 9,2 von 10 Punkten bewertet. Die erste betrifft die Speicherverwaltung von PHP, wenn das eingestellte Speicherlimit erreicht wird. Die zweite betrifft die Fehlerbehandlung. Für einen Angriff reichen präparierte Anfragen an den Webserver. Eine Anmeldung oder ein Klick eines Nutzers ist nicht nötig.
Verwundbar sind alle PHP-Versionen bis mindestens zurück zu PHP 5. Betroffen sind alle Installationen, die Webanfragen verarbeiten, also PHP-FPM, Apache mit mod_php, php-cgi, FrankenPHP und LiteSpeed. Der Name spielt auf Log4Shell an, eine ähnlich weitreichende Lücke aus dem Jahr 2021.
Das BSI hat die Lage in seinem Sicherheitshinweis mit der Stufe 3 von 4 (Orange) eingestuft. Das bedeutet: Maßnahmen müssen unverzüglich ergriffen werden. Bestätigte Angriffe waren am 21. Oktober noch nicht bekannt. Das BSI geht aber davon aus, dass die Lücken kurzfristig ausgenutzt werden, auch weil sich Patches mit KI-Werkzeugen heute schnell analysieren lassen.
Welche Versionen die Lücken schließen
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
Für die Versionen 7.4, 8.0 und 8.1, die offiziell keine Updates mehr bekommen, hat das PHP-Sicherheitsteam zusätzlich Patches bereitgestellt. Linux-Distributionen wie Debian oder Ubuntu liefern eigene Pakete aus, deren Versionsnummern abweichen können. Ob ein Server geschützt ist, zeigt dann der Sicherheitshinweis der jeweiligen Distribution.
Das PHP-Team hat außerdem Einstellungen genannt, die einen Angriff erschweren. Laut BSI schützen sie aber nicht vollständig und sind nur eine Überbrückung. Vollständigen Schutz bieten nur das Update oder die Trennung des Servers vom Internet.
Wie Mittwald reagiert hat
Viele Websites unserer Kunden liegen bei Mittwald. Mittwald hat am 21. Oktober früh reagiert: Am Nachmittag wurden zuerst Uploads gesperrt, gegen 16:15 Uhr dann alle Systeme heruntergefahren und eingehende Anfragen blockiert. Erst nachdem die gepatchten PHP-Versionen eingespielt waren, gingen die Websites kurz vor 23 Uhr wieder online.
Für unsere Kunden bedeutete das einige Stunden Pause am Abend. Das war bewusst so entschieden: Eine Website, die ein paar Stunden offline ist, ist danach sofort wieder da. Eine Website, auf der Angreifer Code ausgeführt haben, muss dagegen aufwendig geprüft und bereinigt werden. Durch die vorsorgliche Abschaltung und die enge Abstimmung mit Mittwald sind unseren Kunden größere Ausfälle erspart geblieben.
Andere Hoster wie netcup, Uberspace oder Contabo haben ihre Systeme ebenfalls vorübergehend vom Netz genommen. Eine Übersicht der Reaktionen deutscher Hoster hat severint.net zusammengestellt.
Warum unsere neueren Websites nicht betroffen waren
Neue Websites entwickeln wir seit einiger Zeit mit Next.js oder Astro. Diese Websites laufen nicht mit PHP. Astro-Seiten werden als fertige HTML-Dateien ausgeliefert, Next.js-Seiten laufen auf Node.js. Eine Lücke in PHP kann dort nicht ausgenutzt werden, weil kein PHP läuft. Für diese Websites war deshalb kein Eingriff nötig.
Statisch ausgelieferte Seiten haben grundsätzlich eine kleinere Angriffsfläche, weil auf dem Server kein Programm Anfragen verarbeitet. Updates brauchen aber auch diese Systeme: Node.js, Next.js und die eingesetzten Pakete bekommen ebenfalls Sicherheitsupdates, die wir regelmäßig einspielen.
Was du jetzt prüfen solltest
- Frag deinen Hoster oder deine Agentur, ob PHP auf eine der gepatchten Versionen aktualisiert wurde.
- Betreibst du einen eigenen Server: Aktualisiere PHP über die Paketverwaltung, starte PHP-FPM oder den Webserver neu und prüfe die Version mit php -v.
- Docker-Container mit PHP müssen aktualisiert oder neu gebaut werden.
- Ein Update von WordPress, TYPO3 oder Plugins reicht nicht. Die Lücke steckt in PHP selbst.
- Läuft deine Website noch mit PHP 8.1 oder älter, plane den Umstieg. PHP 8.2 bekommt nur noch bis Ende 2026 Sicherheitsupdates.
- Denk an Geräte mit Weboberfläche: Auch manche Router, NAS-Systeme und Firewalls nutzen PHP, etwa pfSense, OPNsense, Synology oder QNAP. Prüfe dort die Updates der Hersteller. Das niederländische NCSC führt eine Liste betroffener Produkte.
Häufige Fragen
Ist meine WordPress-Website betroffen?
WordPress läuft mit PHP und ist damit grundsätzlich betroffen. Entscheidend ist, ob der Server bereits eine gepatchte PHP-Version nutzt. Ein Update von WordPress selbst schließt die Lücke nicht.
Wurde PHP2Shell schon ausgenutzt?
Am 21. Oktober 2026 waren laut BSI noch keine Angriffe bestätigt. Es gab aber unbestätigte Berichte über erste Angriffsversuche. Das BSI rechnet mit einer kurzfristigen Ausnutzung auf Servern, die nicht aktualisiert wurden.
Reicht eine Web Application Firewall?
Anbieter wie Cloudflare haben Regeln veröffentlicht, die bekannte Angriffswege blockieren. Laut BSI ist das nur ein vorübergehender Schutz. Sicher ist ein Server erst nach dem PHP-Update.
Sind Websites mit Next.js oder Astro betroffen?
Nein, solange auf dem Server kein PHP läuft. Die Lücke steckt in PHP, nicht in Next.js, Astro oder Node.js.
Unsere Einschätzung
Bei einer Lücke dieser Größenordnung zählt, wie schnell der Hoster handelt. Mittwald hat früh abgeschaltet und erst nach dem Update wieder hochgefahren. Für neue Websites setzen wir auf Next.js und Astro, auch weil damit Angriffe auf PHP grundsätzlich wegfallen. Wenn du nicht sicher bist, ob deine Website betroffen ist, schreib uns. Wir schauen nach.
Stand: 22. Oktober 2026. Quellen: BSI-IT-Sicherheitshinweis 2026-297981-1132 (Version 1.1 vom 21.10.2026), heise online, Sicherheitshinweis des PHP-Teams.


